Le FBI a ouvert une enquête suite à la suspicion d’une intrusion dans la base NCIC, système clé d’échange d’informations criminelles aux États‑Unis. Cette base, utilisée par les forces fédérales et locales, pourrait voir la confidentialité de ses données compromise, selon les autorités.
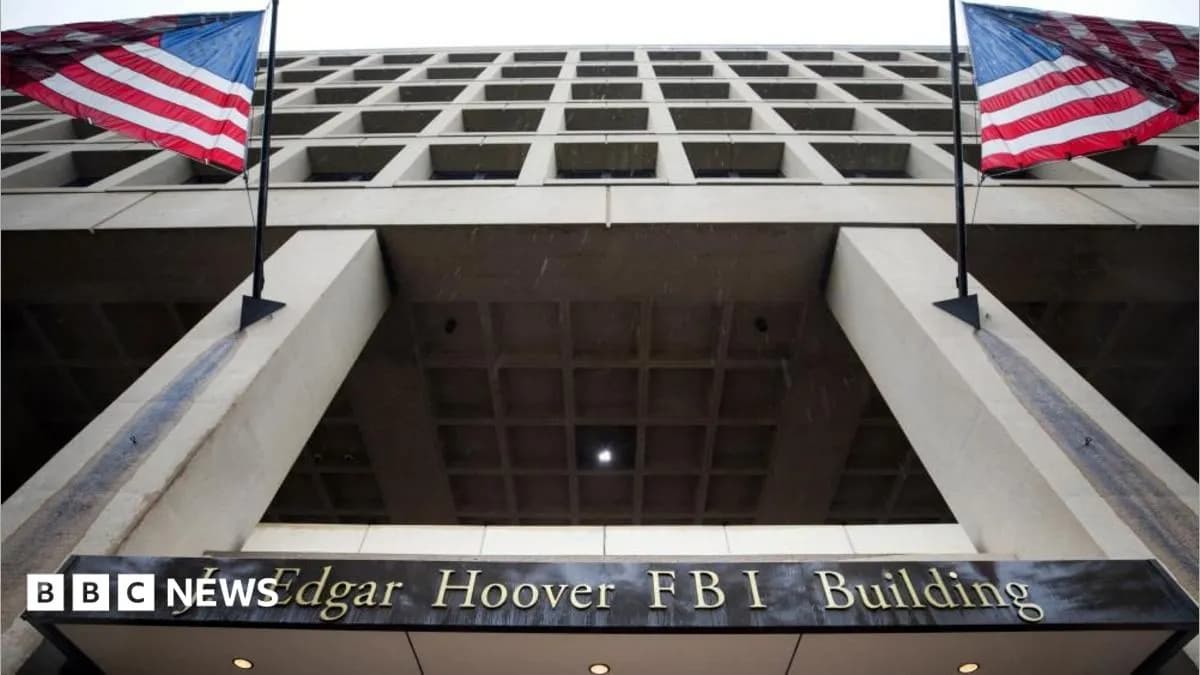
Le Federal Bureau of Investigation (FBI) aurait déclenché une enquête après la détection d’une possible intrusion dans la National Crime Information Center (NCIC), la base de données criminelle nationale des États‑Unis. L’information, relayée par la BBC le 21 novembre 2026, indique que les autorités fédérales ont constaté des anomalies suspectes, mais n’ont pas encore précisé la nature exacte de la faille ni le volume des informations potentiellement exposées. La NCIC, gérée par le FBI, constitue un réseau d’échange d’informations crucial pour les agences de police fédérales, étatiques et locales, permettant le partage de données sur les personnes recherchées, les biens volés et les personnes disparues. Information non confirmée à ce stade.
Contexte historique et fonctionnel du NCIC
Créée il y a plusieurs décennies, la National Crime Information Center a été conçue comme le principal point de convergence des renseignements criminels aux États‑Unis. Depuis son lancement, elle a servi de plateforme unique où les forces de l’ordre, du niveau fédéral aux municipalités, déposent et consultent des enregistrements relatifs aux mandats d’arrêt, aux véhicules volés, aux personnes disparues et à d’autres alertes de sécurité publique. Cette centralisation a permis d’accélérer les enquêtes, de réduire les doublons d’information et d’améliorer la coordination inter‑agences, faisant du NCIC un pilier du dispositif de sécurité intérieure.
Détails de la suspicion d’intrusion dans la base NCIC
Les premières indications proviennent d’une source interne au FBI, qui aurait signalé une activité inhabituelle au sein du système NCIC. Aucun nom d’auteur, aucune méthode d’attaque ou date précise de l’incident n’a été communiqué publiquement. Le FBI, qui supervise la sécurité de la base, aurait immédiatement lancé une analyse technique afin de déterminer si des accès non autorisés ont eu lieu. Les équipes de cyberdéfense du ministère de la Justice sont mobilisées pour examiner les journaux d’accès et les éventuelles traces numériques, mais les résultats de ces investigations restent confidentiels. Ainsi, les autorités ne peuvent confirmer à ce jour si des données ont été extraites ou altérées.
La NCIC, décrite comme le pilier du partage d’informations criminelles aux États‑Unis, regroupe des millions d’enregistrements couvrant des mandats d’arrêt, des véhicules volés et des dossiers de personnes disparues. Selon les informations officielles, chaque agence de police, du niveau fédéral aux municipalités, dépend de ce système pour mener à bien ses missions de sécurité publique. Une compromission éventuelle pourrait donc affecter la fiabilité des échanges d’informations entre ces entités, bien que l’impact concret reste à évaluer. Information non confirmée à ce stade.
Réactions des parties prenantes
Les responsables de la police locale, qui s’appuient quotidiennement sur le NCIC, ont exprimé une préoccupation prudente. Certains chefs de service ont indiqué qu’ils envisagent d’instaurer des vérifications supplémentaires avant de valider les données provenant du système, afin de réduire le risque de décisions basées sur des informations potentiellement altérées. De leur côté, les experts en cybersécurité soulignent que la concentration d’un grand nombre de renseignements sensibles dans une infrastructure unique crée un point d’attache attractif pour des acteurs malveillants, même si aucune statistique précise n’est fournie dans le brief.
Au niveau fédéral, le Department of Homeland Security et l’Office of the Director of National Intelligence sont mentionnés comme partenaires dans l’enquête, ce qui montre l’ampleur de la coopération inter‑agences lorsqu’une menace potentielle touche une composante critique du système de justice pénale. Aucun communiqué officiel n’a encore détaillé les mesures de réponse envisagées, mais la collaboration annoncée laisse entrevoir une mobilisation rapide des ressources techniques et juridiques.
Implications pour les services de police aux États‑Unis
Si l’intrusion s’avère avérée, les services de police pourraient être confrontés à des difficultés opérationnelles, notamment dans la vérification de l’authenticité des données consultées via la NCIC. Les agents s’appuient quotidiennement sur ces renseignements pour localiser des suspects, récupérer des biens volés ou retrouver des personnes disparues. Une perte de confiance dans le système pourrait entraîner un recours accru à des sources alternatives, ralentissant les enquêtes et augmentant les risques d’erreurs. Selon les experts en cybersécurité, la dépendance à une infrastructure unique rend le réseau sensible aux perturbations, mais aucune statistique précise n’est disponible pour quantifier le risque actuel.
Par ailleurs, les autorités locales pourraient être amenées à renforcer leurs propres mesures de sécurité, notamment en recourant à des protocoles de vérification supplémentaires avant d’accepter les données provenant du NCIC. Cette situation pourrait également inciter le Congrès à envisager des réformes législatives visant à diversifier les canaux d’échange d’informations ou à renforcer les exigences de cybersécurité pour les systèmes critiques. Toutefois, aucune proposition concrète n’a encore été annoncée, et les discussions restent à un stade préliminaire.
Enjeux plus larges de la cybersécurité dans le secteur de la justice
Le potentiel d’une intrusion dans le NCIC met en lumière la vulnérabilité des infrastructures numériques qui soutiennent le système judiciaire et les forces de l’ordre. Au cours des dernières années, les agences gouvernementales américaines ont été la cible de multiples tentatives de cyber‑espionnage et de ransomware, même si le brief ne cite aucun incident précis lié au NCIC. Cette tendance générale pousse les décideurs à réévaluer les stratégies de défense, à investir davantage dans la détection précoce et à renforcer les protocoles de réponse aux incidents.
Dans ce contexte, le FBI a régulièrement rappelé l’importance de la formation continue des agents et des techniciens, ainsi que l’adoption de pratiques de gestion des accès basées sur le principe du moindre privilège. Bien que le brief ne détaille pas les mesures spécifiques envisagées pour le NCIC, il est raisonnable d’imaginer que les équipes de cyberdéfense examineront les configurations d’authentification, les journaux d’audit et les mécanismes de chiffrement afin de réduire les vecteurs d’attaque potentiels.
Réponses officielles et prochaines étapes de l’enquête
Le FBI, dans un communiqué succinct, a confirmé l’ouverture d’une enquête interne sans fournir de détails supplémentaires, invoquant la nécessité de préserver l’intégrité de l’enquête. Les porte-parole ont indiqué que les équipes spécialisées du Cyber Crime Division travaillent en étroite collaboration avec le Department of Homeland Security et le Office of the Director of National Intelligence pour identifier d’éventuels acteurs étrangers ou domestiques. Aucun suspect n’a été nommé, et aucune accusation officielle n’a été formulée à ce jour.
Les prochaines étapes comprennent la réalisation d’une analyse forensique approfondie, la mise en place de mesures de mitigation pour sécuriser les accès au NCIC et la diffusion d’un rapport final aux agences concernées. Selon les sources, le FBI prévoit également de communiquer davantage d’informations aux partenaires de la police locale dès que les conclusions préliminaires seront disponibles. Cette transparence visera à restaurer la confiance dans le système et à garantir que les opérations de terrain puissent reprendre sans interruption prolongée. Information non confirmée à ce stade.
Scénarios prospectifs et recommandations
- Renforcement des contrôles d’accès : mise en œuvre de l’authentification multifacteur pour chaque connexion au NCIC, afin de réduire le risque d’accès non autorisé.
- Surveillance continue : déploiement d’outils de détection d’anomalies basés sur l’intelligence artificielle pour repérer rapidement toute activité suspecte.
- Plan de continuité d’activité : élaboration de procédures alternatives permettant aux forces de l’ordre de poursuivre leurs investigations même en cas de suspension temporaire du NCIC.
- Partage d’informations élargi : création de canaux de communication sécurisés entre le FBI, le DHS, le DNI et les agences locales afin d’assurer une diffusion rapide des alertes de sécurité.
- Évaluation législative : examen par le Congrès d’éventuelles exigences de conformité en matière de cybersécurité pour les systèmes critiques de la justice.
En conclusion, la découverte d’une possible intrusion dans la National Crime Information Center déclenche une série de réponses techniques, organisationnelles et politiques. Bien que les détails concrets restent à confirmer, l’incident rappelle la fragilité des infrastructures numériques qui soutiennent la sécurité publique. La vigilance accrue des agences fédérales, la coopération inter‑agences et les mesures de renforcement de la cybersécurité seront essentielles pour protéger l’intégrité du NCIC et garantir que les forces de l’ordre puissent continuer à exercer leurs missions avec confiance.
Cet article vous a-t-il été utile ?