Un rapport gouvernemental alerte sur la fragilité des systèmes de communication aérienne aux États‑Unis, les qualifiant d'« incroyablement peu sécurisés » et susceptibles d'être exploités par des hackers ou des États étrangers. Le document, publié la veille d'une panne majeure dans plusieurs aéroports de la côte est, souligne une menace nationale urgente.
Vulnérabilités des communications aériennes aux États‑Unis : un rapport alarmant et une panne qui fait écho
Un rapport d’un organisme de contrôle gouvernemental américain, publié la veille d’une panne de télécommunications affectant plusieurs aéroports de la côte est, met en garde contre la fragilité des systèmes de communication aérienne. Selon BFMTV, le document décrit les technologies comme « incroyablement peu sécurisées » et estime que des pirates informatiques ou des gouvernements étrangers pourraient les exploiter. Le rapport qualifie ainsi la situation de « menace majeure » pour le pays.
Failles techniques identifiées dans les communications aériennes
Le rapport souligne que les protocoles de transmission, les systèmes de navigation et les liaisons de données entre les aéronefs et les centres de contrôle reposent sur des standards vieillissants, souvent conçus avant l’ère du numérique intensif. Selon le texte officiel, ces infrastructures utilisent des algorithmes de chiffrement jugés obsolètes, ne garantissant plus la confidentialité ni l’intégrité des messages échangés. L’absence de mécanismes de mise à jour automatique signifie que de nombreuses stations au sol et appareils à bord fonctionnent avec des versions logicielles qui n’ont pas été corrigées depuis plusieurs années, créant ainsi des points d’entrée faciles pour des acteurs malveillants.
Les experts cités dans le document indiquent que la faible cryptographie et le manque de segmentation des réseaux offrent aux cyber‑criminels ou à des services de renseignement étrangers la possibilité d’intercepter, de modifier ou de bloquer les communications critiques. En pratique, un accès non autorisé pourrait permettre la falsification d’instructions de décollage, la suppression de données de trajectoire ou le déclenchement de fausses alertes de sécurité, compromettant ainsi la sûreté du trafic aérien. Le rapport insiste sur le fait que ces vulnérabilités sont « incroyablement peu sécurisées », un qualificatif qui reflète la gravité perçue par les autorités de surveillance.
Contexte historique et évolution des systèmes de communication aérienne
Les réseaux de communication aérienne aux États‑Unis ont été construits progressivement depuis les débuts de l’aviation commerciale, d’abord sur des liaisons radio analogiques, puis sur des systèmes numériques introduits dans les années 1990. Au fil des décennies, l’augmentation du trafic et la multiplication des services de données ont conduit à l’ajout de nouvelles couches logicielles sans toujours procéder à une refonte complète des architectures sous‑jacentes. Cette évolution incrémentale a laissé place à un patchwork de technologies où certaines composantes datent d’une époque où les menaces cybernétiques étaient peu envisagées.
Ce contexte historique explique en partie pourquoi les standards actuels, bien qu’ils aient été modernisés à plusieurs reprises, conservent des dépendances à des protocoles et à des algorithmes qui ne répondent plus aux exigences de sécurité du XXIᵉ siècle. Les autorités de contrôle, dont le rapport provient, soulignent que la transition vers des solutions entièrement résilientes nécessite non seulement des investissements matériels, mais aussi une refonte des processus de gestion des correctifs et de la gouvernance des réseaux.
Incident de télécommunications sur la côte est des États‑Unis
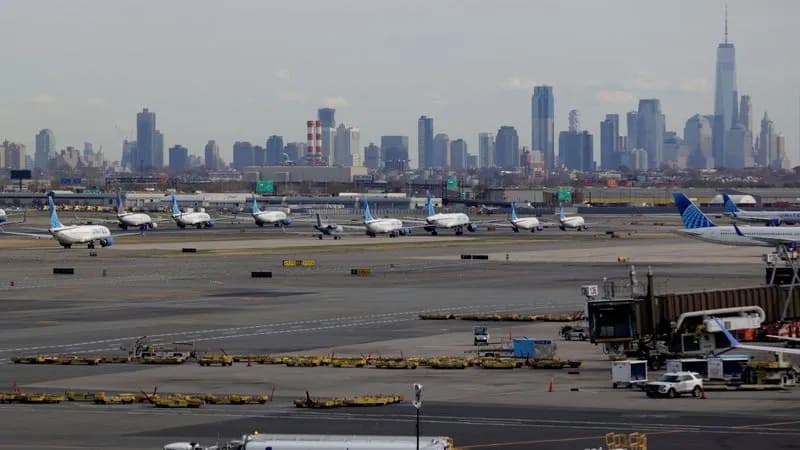
Le jour suivant la diffusion du rapport, une panne de télécommunications a touché plusieurs aéroports majeurs de la côte est, interrompant les communications entre les tours de contrôle et les aéronefs. Selon les sources, les systèmes affectés comprenaient à la fois les réseaux de données internes des aéroports et les liaisons satellite utilisées pour la coordination du trafic aérien. Cette interruption a coïncidé avec le pic d’activité du trafic estival, aggravant les conséquences opérationnelles.
Les autorités ont signalé que les vols ont été retardés, certaines compagnies ont dû annuler des départs, et les passagers ont été confrontés à des désagréments majeurs. Information non confirmée à ce stade concernant l’étendue exacte des pertes économiques, mais les premiers bilans indiquent des retards cumulés de plusieurs heures sur des centaines de vols. Le lien entre la panne et les vulnérabilités décrites dans le rapport reste à établir, mais la proximité temporelle a renforcé les inquiétudes quant à une éventuelle exploitation malveillante.
Réactions des autorités et mesures envisagées
Le département des Transports (DOT) a déclaré qu’il prenait le rapport très au sérieux et qu’il lançait une révision complète des systèmes de communication aérienne. Selon BFMTV, le DOT a demandé aux opérateurs aéroportuaires et aux fabricants d’avions de fournir un état des lieux détaillé de leurs infrastructures, afin d’identifier les points faibles et de prioriser les mises à jour. Le porte‑parole du DOT a également indiqué que le gouvernement envisageait de mobiliser des ressources supplémentaires pour renforcer la cybersécurité au sein des services de navigation aérienne.
Le rapport recommande notamment l’adoption de protocoles de chiffrement renforcés, la modernisation des équipements de communication et la mise en place de tests de pénétration réguliers. Les autorités fédérales envisagent de collaborer avec le secteur privé, notamment les principaux constructeurs d’avions et les fournisseurs de services de communication, pour accélérer la mise à jour des infrastructures. Un calendrier préliminaire prévoit des étapes clés sur les douze prochains mois, avec un suivi trimestriel des progrès. Ces mesures visent à réduire le risque d’une nouvelle interruption et à restaurer la confiance du public dans la sécurité du transport aérien aux États‑Unis.
Réactions des parties prenantes du secteur aérien
Les compagnies aériennes opérant sur la côte est ont exprimé leurs préoccupations quant à la continuité des opérations. Plusieurs transporteurs ont demandé des clarifications sur les procédures temporaires à mettre en place pendant la phase de mise à jour, tout en soulignant la nécessité de maintenir la fluidité du trafic pendant la haute saison. Les syndicats de contrôleurs aériens ont, de leur côté, réclamé des garanties de formation et d’accompagnement pour les nouvelles technologies qui seront déployées.
Des entreprises spécialisées en cybersécurité ont proposé leurs services pour réaliser des audits approfondis et des simulations d’attaque afin de valider l’efficacité des correctifs. Bien que le rapport n’indique pas de partenariat déjà conclu, il mentionne que le gouvernement « envisage de collaborer avec le secteur privé », ce qui ouvre la porte à des collaborations publiques‑privées visant à accélérer le processus de sécurisation.
Implications géopolitiques et risques de menaces étrangères
En qualifiant les failles comme susceptibles d’être exploitées par des « gouvernements étrangers », le rapport introduit une dimension géopolitique qui dépasse le simple problème technique. Les États‑Unis, en tant que hub mondial du trafic aérien, voient leurs infrastructures critiques devenir des cibles potentielles dans le cadre de conflits numériques. La mention d’une « menace majeure » indique que les autorités perçoivent ces vulnérabilités comme un facteur de déstabilisation pouvant affecter la souveraineté et la sécurité nationale.
Dans ce contexte, la coopération avec les alliés de l’OTAN et les organismes de régulation internationale, comme l’Organisation de l’aviation civile internationale (OACI), pourrait être renforcée afin d’harmoniser les standards de sécurité et de partager les meilleures pratiques. Aucun détail concret n’est fourni dans le rapport quant à des accords déjà en cours, mais la portée du problème justifie, selon les analystes, une approche multilatérale.
Perspectives d’avenir et scénarios possibles
Si les mesures préconisées sont mises en œuvre rapidement, le secteur aérien américain pourrait réduire de façon significative le risque d’incidents similaires à celui observé sur la côte est. La modernisation des protocoles de chiffrement et l’instauration de tests de pénétration réguliers constitueraient des boucliers actifs contre les tentatives d’intrusion. En revanche, un retard dans la mise à jour des systèmes, combiné à une persistance de logiciels non corrigés, maintiendrait le secteur exposé à des attaques potentielles, y compris des scénarios où des acteurs étatiques pourraient perturber le trafic aérien à grande échelle.
Le rapport ne fournit pas de prévisions chiffrées, mais il indique clairement que le statu quo représente « une menace majeure ». Ainsi, le calendrier de douze mois avec suivi trimestriel constitue un cadre de référence qui, s’il est respecté, pourrait restaurer la confiance des usagers et des partenaires internationaux. Dans le cas contraire, les conséquences pourraient se traduire par une intensification des contrôles réglementaires, des amendes potentielles pour les opérateurs non conformes, et une pression accrue de la part du public et des médias.
Conclusion
Le constat d’un organisme de contrôle gouvernemental, publié à un moment où la chaîne de communication aérienne américaine a subi une interruption majeure, met en lumière la nécessité d’une refonte profonde des technologies de communication. Les termes « incroyablement peu sécurisées » et « menace majeure » résument l’urgence d’agir. Les réponses annoncées par le DOT, les engagements potentiels du secteur privé et les enjeux géopolitiques convergent vers un même objectif : garantir que les réseaux de communication aérienne puissent résister aux tentatives d’intrusion, qu’elles proviennent de cyber‑criminels ou d’acteurs étatiques. La réussite de ce chantier déterminera la capacité des États‑Unis à maintenir leur position de leader du transport aérien mondial tout en assurant la sécurité des passagers et la résilience de leurs infrastructures critiques.
Cet article vous a-t-il été utile ?