Dans la nuit du dimanche au lundi, l'Ukraine et la Russie ont signalé des cyberattaques simultanées contre leurs applications d'alerte d'urgence, juste après la fin de la trêve humanitaire à Olechky. Au même moment, des frappes russes ont fait au moins trois morts, soulignant la persistance du conflit dans le sud de l'Ukraine.
Dans la nuit du dimanche au lundi, les autorités ukrainiennes ont confirmé que leur application mobile d’alerte à la population avait été piratée, tandis que le ministère russe des Situations d’urgence a indiqué que son application officielle avait également subi une cyberattaque. Ces incidents surviennent immédiatement après la fin de la trêve humanitaire à Olechky, ville du sud de l’Ukraine occupée par les forces russes, et coïncident avec des frappes aériennes russes qui ont fait au moins trois morts dimanche, selon les autorités ukrainiennes.
Contexte historique du conflit et de la guerre cybernétique
Depuis le déclenchement de l’invasion russe en février 2022, le cyberespace est devenu un théâtre majeur du conflit. Les deux parties ont mené des opérations visant à perturber les systèmes de commandement, les réseaux de communication et les services essentiels aux civils. Des attaques contre les infrastructures énergétiques, les réseaux de transport et les plateformes de diffusion d’informations ont déjà été documentées, soulignant l’importance stratégique du domaine numérique. Dans ce cadre, les applications d’alerte publique, qui permettent de diffuser en temps réel des consignes de sécurité, occupent une place centrale pour la protection de la population civile.
L’application ukrainienne, lancée en 2023, a été conçue pour envoyer des notifications push instantanées en cas de bombardement, d’attaque chimique ou de toute autre menace. Elle repose sur une base de données contenant les numéros de téléphone de millions de citoyens et est hébergée sur des serveurs nationaux afin de garantir la souveraineté des données. De son côté, l’application du ministère russe des Situations d’urgence, utilisée depuis plusieurs années, diffuse des alertes météorologiques et des consignes en cas d’incident majeur sur le territoire russe.
Attaque du système d'alerte mobile ukrainien
Le piratage, attribué à un groupe non identifié, a permis aux assaillants d’accéder aux bases de données d’utilisateurs et de perturber la diffusion des notifications. Le dysfonctionnement a été constaté dans les premières heures de la nuit, moment où la population dépendait fortement de l’application pour recevoir les instructions liées aux hostilités en cours. En réaction, le ministère de la Défense a suspendu temporairement le service, lancé une enquête interne et mobilisé des experts en cybersécurité pour restaurer l’intégrité du système. Les responsables ont rappelé que l’application était hébergée sur des serveurs nationaux, renforçant ainsi la nécessité de protéger les infrastructures numériques critiques. Les autorités ont également averti les usagers de rester vigilants et de vérifier les informations provenant d’autres canaux officiels.
Cette intrusion s’inscrit dans un contexte plus large de guerre de l’information où les cyberopérations sont utilisées pour affaiblir la résilience civile. Des cyberattaques similaires avaient déjà visé des institutions ukrainiennes depuis le début du conflit, mais le ciblage d’une application d’alerte publique représente une escalade, visant directement la capacité du gouvernement à protéger ses citoyens en temps réel.
Visée de l'application d'urgence russe
De son côté, le ministère russe des Situations d’urgence a déclaré que son application officielle, destinée à informer la population russe des alertes météorologiques et des incidents majeurs, avait également été la cible d’une cyberattaque. Les services techniques russes ont signalé des tentatives d’intrusion qui ont été bloquées, mais qui ont tout de même perturbé le fonctionnement normal de la plateforme pendant plusieurs heures. Aucun détail supplémentaire n’a été fourni sur l’étendue du dommage ou sur l’identité des auteurs.
Les autorités russes ont attribué cette attaque à des acteurs hostiles, sans toutefois préciser s’il s’agit d’un groupe lié à l’Ukraine ou à un autre État. Elles ont souligné que la sécurité des systèmes d’alerte constitue une priorité nationale, rappelant les précédents incidents où des services d’urgence ont été ciblés dans le cadre de la guerre hybride. Des mesures de renforcement sont en cours, incluant la mise à jour des protocoles de chiffrement et l’augmentation des capacités de détection des intrusions.
Le double ciblage des applications d’alerte montre une synchronisation apparente des actions cybernétiques, ce qui alimente les spéculations sur une campagne coordonnée visant à semer le chaos dans les deux pays. Cette évolution souligne la complexité du conflit, où les fronts physique et numérique se rejoignent pour affecter la population civile des deux côtés de la ligne de front.
Fin de la trêve à Olechky et frappes aériennes
La trêve humanitaire à Olechky, instaurée en juillet 2026 pour permettre l’évacuation de civils blessés et la distribution d’aides, a expiré dans la soirée du dimanche. Dès le lendemain, des frappes aériennes russes ont touché des zones résidentielles proches de la ville, faisant au moins trois morts, dont deux civils et un membre des forces de défense ukrainiennes. Les autorités locales ont signalé des dégâts matériels importants et un accès limité aux services de santé, déjà fragilisés par l’occupation.
Les dirigeants ukrainiens ont dénoncé ces attaques simultanées comme une violation du droit international humanitaire, rappelant que les systèmes d’alerte sont essentiels pour protéger les populations civiles. Le président ukrainien a appelé la communauté internationale à renforcer le soutien en cybersécurité et à condamner les actions russes qui visent à déstabiliser les structures de défense civile.
De son côté, le Kremlin a accusé l’Ukraine de « sabotage numérique » et a affirmé que la Russie prendrait les mesures nécessaires pour protéger ses infrastructures critiques.
Réactions internationales et perspectives
Les observateurs internationaux soulignent que la protection des plateformes d’alerte devient un enjeu stratégique dans les conflits modernes. Selon les sources, des organisations telles que l’OTAN et l’Union européenne envisagent de renforcer la coopération en matière de cybersécurité avec les États membres afin de prévenir de futures perturbations. Cette coopération pourrait inclure le partage d’informations sur les menaces, l’assistance technique pour la mise à jour des systèmes de chiffrement et la création de centres de réponse rapide aux incidents cyber.
Par ailleurs, des ONG spécialisées dans la protection des civils ont appelé à la mise en place de mécanismes de redondance, afin que les populations puissent recevoir des alertes via plusieurs canaux (SMS, radio, applications tierces) en cas de compromission d’une plateforme unique. Elles soulignent que la dépendance à un seul point d’entrée numérique augmente la vulnérabilité face à des attaques coordonnées.
Dans le cadre de la stratégie ukrainienne, le ministère de la Défense a indiqué que les leçons tirées de cet incident seront intégrées à un plan de résilience numérique, prévoyant des exercices de simulation de cyberattaques et la formation de personnel dédié à la protection des systèmes d’alerte. Le gouvernement russe, quant à lui, a annoncé le déploiement de nouvelles équipes de cybersécurité pour renforcer la surveillance des infrastructures critiques.
Implications pour la population civile
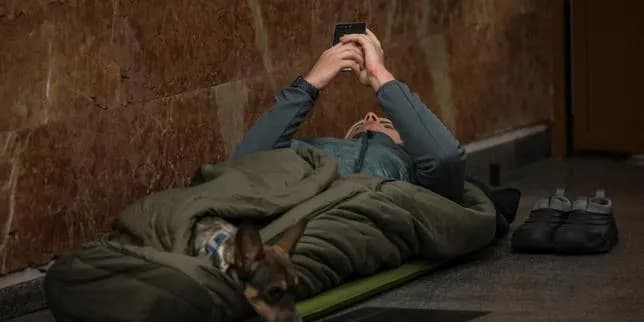
Pour les habitants d’Olechky et des régions avoisinantes, la perte temporaire d’accès à l’application d’alerte représente un risque immédiat. Sans notifications officielles, les civils doivent se fier à des sources informelles, ce qui peut entraîner des décisions basées sur des informations inexactes ou retardées. Cette situation accentue le sentiment d’insécurité déjà alimenté par les combats armés et les déplacements forcés.
Les experts en protection civile recommandent aux populations de diversifier leurs moyens de réception des alertes, d’inscrire leurs numéros sur plusieurs services et de suivre les consignes diffusées par les radios locales et les autorités municipales. Ils insistent également sur l’importance de la formation communautaire, afin que les voisins puissent se soutenir mutuellement en cas de panne des systèmes numériques.
Enjeux à long terme
Les cyberattaques récentes illustrent la tendance croissante à utiliser le numérique comme levier de pression dans les conflits géopolitiques. La capacité à interrompre les canaux de communication d’urgence peut avoir des répercussions disproportionnées sur la protection des civils, la coordination des secours et la perception de la légitimité des autorités. Ainsi, la communauté internationale est confrontée à la nécessité de développer des normes et des cadres juridiques pour encadrer les cyberopérations ciblant les infrastructures civiles.
En attendant, la situation à Olechky reste volatile. Les forces ukrainiennes continuent de réclamer la levée de l’occupation, tandis que les autorités russes maintiennent leur présence militaire. La combinaison d’attaques physiques et numériques crée un environnement où la résilience de la société civile dépend de la rapidité avec laquelle les gouvernements peuvent rétablir la confiance dans leurs systèmes d’alerte et assurer la protection de leurs citoyens.
En résumé, la double cyberattaque, survenue immédiatement après la fin de la trêve humanitaire à Olechky, constitue un nouveau chapitre de la guerre hybride qui oppose l’Ukraine et la Russie. Elle met en lumière les vulnérabilités des infrastructures numériques essentielles, renforce la nécessité d’une coopération internationale en cybersécurité et rappelle que la protection des civils demeure au cœur des enjeux humanitaires du conflit.
Cet article vous a-t-il été utile ?